بعد كشف محلي فقط، صار Android يرسل المحادثات المشبوهة إلى Gemini السحابي ويقطع مكالمات البنوك المنتحلة تلقائياً، بأكثر من 3 ملايين مكالمة محجوبة.
ضمن ملف: جوجل والذكاء الاصطناعي، نماذج الذكاء الاصطناعي
بقلم: سارة | محررة نماذج الذكاء الاصطناعي · صوت تحريري بإشراف بشري
المصدر الأساسي: Google Blog
لماذا يهم
مستخدمو Android وعملاء البنوك الشريكة يحصلون على حماية تلقائية من انتحال الأرقام وسرقة رموز التحقق، والبنوك أمامها آلية رسمية لتوثيق مكالماتها عبر تطبيقاتها.
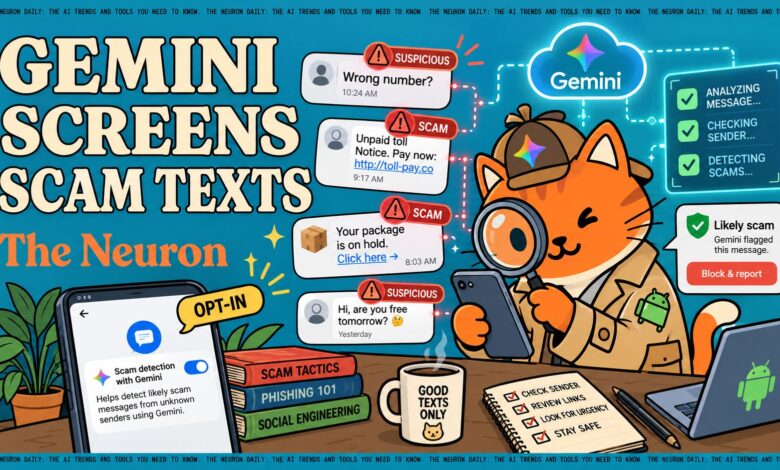
تطرح Google حزمة دفاعات جديدة في Android ضد الاحتيال عبر الهاتف. أبرز ما فيها وضع اختياري في Google Messages يرسل المحادثات المشبوهة إلى نماذج Gemini السحابية لتحليل نية المرسل. وتشمل الحزمة أيضاً حماية لمشاركة الشاشة، ومنعاً لتحويل المكالمات الخفي، ونظاماً يقطع المكالمات التي تنتحل صفة البنوك قبل أن تصل إليك. هذا بحسب إعلان Google الرسمي المنشور في 14 أكتوبر 2026.
تبرر الشركة هذه الخطوة بتطور أساليب المحتالين. فالمكالمات الآلية ورسائل التصيد البسيطة تحولت إلى عمليات تستخدم أرقاماً منتحلة وتنبيهات بنكية مزيفة واستنساخ الأصوات بالذكاء الاصطناعي. وفي استطلاع أجرته Google مع YouGov في الولايات المتحدة وكندا وأستراليا، قال 40% من مستخدمي الهواتف الذكية إنهم قلقون “جداً” أو “للغاية” من الاحتيال عبر الهاتف (وفقاً لـ مدونة Google). وتقول الشركة إن ميزة Scam Detection في تطبيقي Phone by Google وGoogle Messages ترصد حالياً أكثر من 5 ملايين مكالمة ورسالة احتيال مشتبه بها شهرياً (وفقاً لـ مدونة Google)، وهي أرقام معلنة من الشركة نفسها لم يتسنَّ التحقق منها بشكل مستقل.
وهذه أبرز ميزات الحزمة كما وصفتها Google:
- وضع الحماية المعززة (Enhanced protection) مع Private AI Compute: إعداد اختياري في Google Messages يصل تدريجياً “خلال الأسابيع المقبلة” دون موعد محدد لكل سوق. عند تفعيله، تستعين ميزة كشف الاحتيال بأقوى نماذج Gemini السحابية لفهم سياق المحادثات الطويلة مع المرسلين المجهولين. هذا النوع من المحادثات تعتمد عليه عمليات الاحتيال التي تبني الثقة ببطء قبل أن تكشف هدفها. ويكمّل هذا التحليل السحابي الكشف الحالي الذي يجري على الجهاز نفسه. تقول Google إن المعالجة تتم داخل بيئة Private AI Compute، حيث تُشفَّر البيانات وتبقى بعيدة عن متناول أي طرف، بما في ذلك Google نفسها. وهذا ادعاء لم يتسنَّ التحقق منه بشكل مستقل.
- فحص الروابط بـGemini Nano على الجهاز: يرصد Google Messages أصلاً الروابط المعروفة بأنها خبيثة. لكن المحتالين يسجلون مواقع جديدة لم تُفهرس بعد. في الوضع المعزز، يدمج نموذج Gemini Nano إشارات من الويب في الوقت الفعلي ليقيّم موثوقية الرابط المجهول قبل أن تضغط عليه.
- نقاط توقف قبل الروابط من أرقام غير محفوظة: تحذيرات أعيد تصميمها تمنحك وقتاً أطول وسياقاً أوضح قبل فتح روابط من أرقام ليست في جهات اتصالك. كانت هذه الميزة متاحة سابقاً في دول محددة فقط أو على الأجهزة المفعّل عليها Android Advanced Protection.
- تنبيهات الاحتيال في إشعارات تطبيقات الدردشة: بدأت الميزة على هواتف Pixel، وهي تحذرك من الرسائل المشبوهة في لوحة الإشعارات قبل أن تفتح تطبيق الدردشة. تقول Google إنها تتعاون مع صانعي أجهزة Android لإيصالها إلى “مئات الملايين” من المستخدمين الإضافيين لاحقاً هذا العام. لم تسمِّ الشركة هؤلاء الصانعين في الإعلان، ولم تحدد موعداً دقيقاً.
- إخفاء البيانات الحساسة أثناء مشاركة الشاشة: كان Android يحجب المعلومات الحساسة تلقائياً في التطبيقات الأصلية. الآن تمتد الحماية إلى Chrome وAndroid WebView، فتُخفى حقول تسجيل الدخول وشاشات الدفع، مثل رمز الأمان في البطاقة الائتمانية، طوال جلسات مشاركة الشاشة المباشرة.
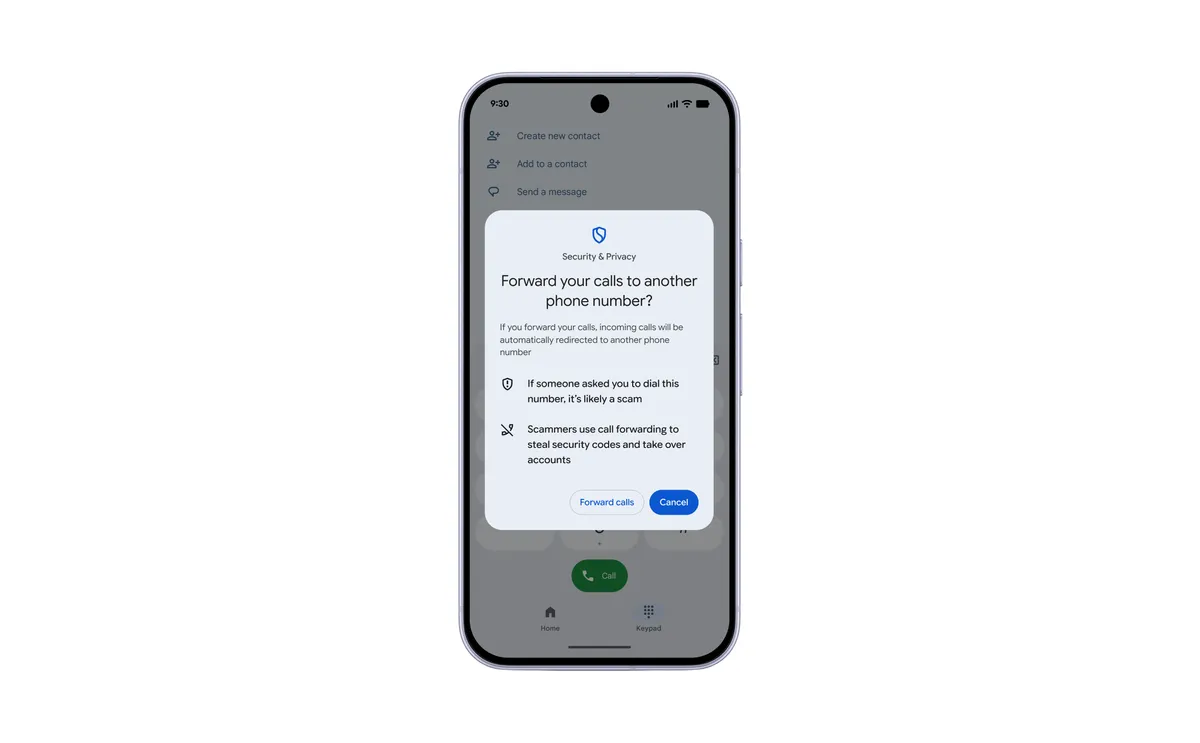
وتضيف الحزمة حماية لتحويل المكالمات. فالمحتالون يحاولون تحويل مكالماتك الواردة سراً إلى رقم آخر ليستولوا على رموز التحقق لمرة واحدة (OTP) ثم على حساباتك. أصبح Android يمنع التطبيقات من تفعيل التحويل في الخلفية دون علمك. وإذا خدعك محتال لتكتب بنفسك رمز تحويل MMI على لوحة الاتصال، يعرض النظام تحذيراً قبل أن يسري الرمز.
أما الجزء الأكثر لفتاً للنظر فهو ما سمّته Google “المكالمات المالية الموثقة”. انتحال رقم المتصل، أي تعديل الرقم الظاهر ليبدو صادراً عن بنك رسمي، صار من أخطر أدوات الاحتيال. ففي البرازيل ارتفعت عمليات انتحال صفة البنوك بنسبة 195.7% خلال 12 شهراً، بحسب الاتحاد البرازيلي للبنوك FEBRABAN كما نقلته (وفقاً لـ مدونة Google). تعاونت Android مع Banco do Brasil وItaú Unibanco وبنوك أخرى، فأصبح النظام يتحقق لحظياً عبر تطبيق البنك الرسمي من أن البنك هو من بدأ المكالمة فعلاً. وإذا فشل المتصل في التحقق، يُنهي Android المكالمة وينبهك فوراً.
تقول Google إن النظام حجب منذ إطلاقه في يونيو أكثر من 3 ملايين مكالمة منتحلة لرقمي Banco do Brasil وItaú Unibanco وحدهما (وفقاً لـ مدونة Google)، وهي أرقام معلنة من الشركة نفسها. وتحقق ذلك بإنهاء المكالمات التي تنتحل أرقاماً مخصصة لاستقبال الاتصالات فقط، وهي خطوط رسمية لا تستخدمها البنوك أبداً للاتصال بعملائها. وتقول الشركة إن الميزة تحمي أيضاً عملاء مؤسسات أخرى مثل Revolut، وإن البنوك والتطبيقات المالية المهتمة يمكنها الانضمام عبر وثائق المطورين التي نشرتها.
تستند Google في وصف حمايتها بأنها “الأقوى” إلى مصدرين، وكلاهما ممول منها أو منفذ بالشراكة معها. الأول تقييم Leviathan Security Group الذي قارن الدفاعات المدمجة في Android وiOS. وجد التقييم أن Android تفوّق في أدوات أساسية مثل الفرز الاستباقي للمكالمات وكشف المكالمات المزيفة وتحذيرات Circle to Search. والثاني استطلاع Google وYouGov الذي شمل 4,500 مستخدم (وفقاً لـ مدونة Google). قال معظم المشاركين فيه إنهم لم يقعوا ضحية احتيال، وإن أجهزتهم فعّالة “بدرجة متوسطة” على الأقل. لكن مستخدمي iPhone كانوا أكثر ميلاً بشكل ملحوظ من مستخدمي Pixel للقول إنهم وقعوا ضحية احتيال وإن أجهزتهم “غير فعّالة إطلاقاً”. لم يورد نص الإعلان النسب الدقيقة لهذه المقارنة.
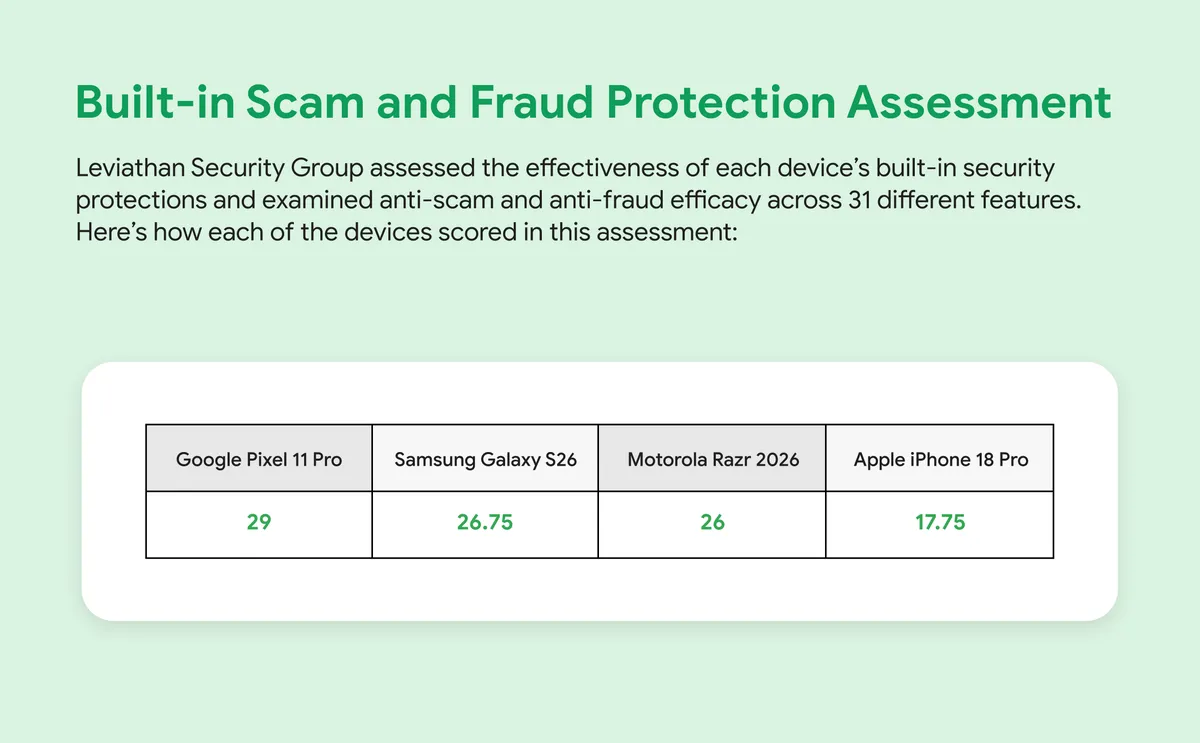
عند قراءة هذا الرسم، تذكّر أن الدراسة بتكليف من Google. نتائجها مفيدة لكنها ليست حكماً محايداً تماماً، والمقارنة تشمل الأدوات المدمجة فقط دون تطبيقات الطرف الثالث.
تقديرنا أن ميزة التحقق من مكالمات البنوك هي الأكثر نضجاً في الحزمة، لأن نتائجها قابلة للقياس وتعتمد على شراكة مباشرة مع المؤسسات المالية، لا على تخمين نموذج لغوي. أما الوضع المعزز فيطرح سؤالاً لم يحسمه الإعلان: هل سترسل محادثاتك مع الغرباء إلى السحابة مقابل حماية أفضل، حتى مع وعود التشفير؟ كون الميزة اختيارية يعني أن الأكثر عرضة للاحتيال، كبار السن وغير المتمرسين تقنياً، قد لا يفعّلونها أصلاً. ولم تذكر Google أي جدول لتوسيع المكالمات الموثقة خارج البرازيل والشركاء الحاليين، فيبقى توفرها في الأسواق العربية مرهوناً بانضمام البنوك المحلية.
المصادر