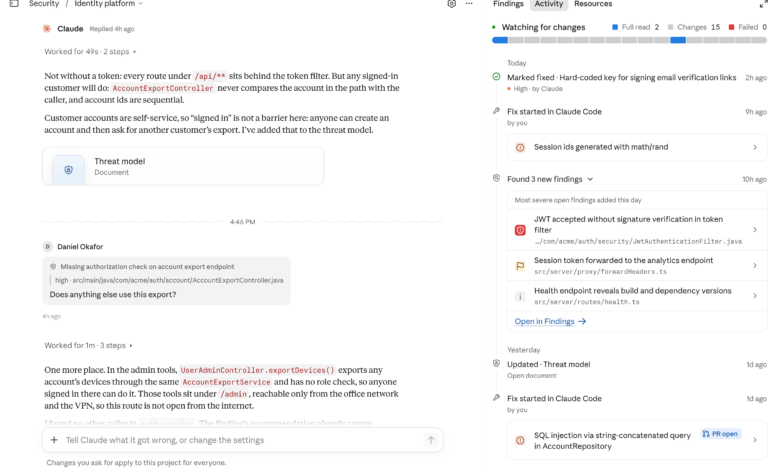
بعد مليون ثغرة معلنة منذ أبريل، ينتقل Claude Security من فحص يدوي إلى مراقبة دائمة تتتبع الإصلاح أينما حدث، مع 25 ألف دولار شهرياً لشهرين.
ضمن ملف: Anthropic، نماذج الذكاء الاصطناعي
بقلم: سارة | محررة نماذج الذكاء الاصطناعي · صوت تحريري بإشراف بشري
المصدر الأساسي: Claude Blog (Anthropic)
لماذا يهم
فرق أمن المنتجات لدى عملاء Claude Enterprise تحصل على قائمة ثغرات تتحدث مع كل تغيير وتُغلق عند الإصلاح أينما جرى. ويستطيع المطورون فرز البلاغات وإصلاحها داخل Claude Code عبر MCP دون التنقل بين الأدوات.
صار Claude Security يلاحق مستودعات الشيفرة تلقائياً كلما تغيّرت، بدلاً من انتظار من يطلق الفحص يدوياً. ويتتبع الأداة الآن الثغرات التي أُصلحت فعلاً، وتستعين بما يكتبه فريقك عن بيئة التشغيل لتقرر ما يستحق التنبيه، بحسب إعلان Anthropic على مدونة Claude. والخبر يستند إلى مصدر وحيد هو إعلان الشركة نفسها، ولا تتوفر حتى الآن مراجعة مستقلة للنسخة الجديدة.
خذ مثالاً تذكره Anthropic في إعلانها: خادم خلفي يثق بمدخلات افترض المطورون أن تطبيق العميل تحقق منها. لا يكشف فحص مستودع واحد هذا الخلل، لأنه يقع في المسافة بين خدمتين. في النسخة الجديدة يستطيع المشروع الواحد أن يضم عدة مستودعات، فيرى Claude الخدمتين معاً ويلتقط الثغرة التي لا تظهر إلا عند الجمع بينهما. هذا السيناريو يلخص فلسفة التحديث كلها. الفحص الواحد يصوّر لحظة، أما الشيفرة فتتغير كل يوم، والثغرات الأخطر تعيش غالباً في الوصلات بين الأنظمة.
يبدأ العمل بإنشاء مشروع وربط المستودعات عبر تطبيق Claude على GitHub، بما في ذلك GitHub Enterprise Server، أو برمز وصول من GitLab وغيره من مزودي Git. ثم تختار الفرع ونطاق الفحص لكل مستودع. يجري Claude بعدها فحصاً أساسياً معمقاً، ثم يعيد فحص التغييرات بانتظام بحسب خطورتها وتعقيدها، فتبقى قائمة الثغرات قريبة من الحالة الفعلية للشيفرة، بحسب Anthropic.

الجزء الأذكى في التحديث يتعلق بما يحدث بعد اكتشاف الثغرة. معظم الإصلاحات تجري خارج الأداة التي رصدت المشكلة، ولذلك يقارن Claude Security البلاغات المفتوحة بالشيفرة التي تغيّرت، ويعلّمها كمُصلحة حين يصل الإصلاح إلى الشيفرة، سواء أنجزه فريقك داخل Claude Code أو عبر مسار منفصل تماماً. وإذا رصد المشكلة نفسها لاحقاً، يُعاد فتح البلاغ تلقائياً. نرى أن هذه الميزة أهم من المراقبة المستمرة ذاتها، فالمراقبة الدائمة مألوفة في أدوات أمن الشيفرة. أما قائمة بلاغات تُغلق وحدها حين تُحل المشكلة فعلاً، فهي ما يمنع تحوّل لوحة الأمن إلى أرشيف متضخم لا يثق به أحد.
تعالج الإضافة الثالثة ما لا يراه الماسح في الشيفرة. لكل مشروع الآن قاعدة معرفة تصف فيها طريقة نشر الشيفرة، وسياسات الأمن المطبقة، وكل ما يحتاج مهندس أمن جديد في فريقك إلى معرفته. وتولّد الأداة أيضاً نموذج تهديدات من الشيفرة يراجعه الفريق ويعدّله، وتعتمد عليه عمليات الفحص اللاحقة لتقرير ما يستحق الإبلاغ، فيما يساعد السياق المضاف على تجاوز مخاطر تعالجها بيئتك أصلاً. ويأتي كل بلاغ بدرجة خطورة محسوبة على أساس نموذج تهديدات المشروع، مع شرح لكيفية وصول المهاجم إلى الشيفرة المعرضة للخطر، حتى يبدأ الفريق بما يمكن الوصول إليه فعلاً. وقد يتضمن البلاغ مخططاً بصرياً لمسار الهجوم.

أما من جهة التكامل، فتتيح واجهة API الجديدة عرض المشاريع والبلاغات وقراءتها، وحل البلاغات أو إعادة فتحها، وإنشاء المشاريع ومستودعاتها وإدارتها. ينشئ المستخدم رمز وصول شخصياً من إعدادات Claude Security، ولا يرى هذا الرمز ولا يغيّر إلا ما يملك المستخدم صلاحيته. وتستطيع Webhooks إخطار أنظمتك فور ظهور ثغرة جديدة. والأداة متاحة كذلك كموصل MCP داخل Claude.ai وClaude Code، فيستدعي المهندس البلاغ، ويسأل Claude عنه، ويبدأ الإصلاح، ثم يغلقه في الجلسة نفسها. وتسمح الصلاحيات الجديدة المبنية على الأدوار للمسؤولين بتحديد من يعرض المشاريع ومن يفرز البلاغات ومن ينشئ المشاريع. بهذا تستطيع المؤسسة فتح الأداة للفرق المالكة للشيفرة دون أن تمنح الجميع حق إنشاء المشاريع.
تقول Anthropic إن آلاف المؤسسات استخدمت الأداة منذ دخولها النسخة التجريبية العامة في أبريل (وفقاً لـ claude.com)، ورصدت عبرها أكثر من مليون ثغرة (وفقاً لـ claude.com). هذه أرقام معلنة من الشركة نفسها، ولم يتسنَّ التحقق منها بشكل مستقل، ولا يفصّل الإعلان كم منها ثغرات حرجة. وتضيف الشركة أن الأداة تعمل بعائلة نماذجها الكاملة، بما فيها Claude Mythos، دون اشتراط الانضمام إلى برنامج Cyber Verification Program.
ونشرت Anthropic شهادات من أربعة عملاء اختارتهم بنفسها، فهي ليست تقييماً مستقلاً. يقول Jon Donovan، مهندس البرمجيات في IonQ، إن الأداة وجدت مشكلات جوهرية فاتت اختبار اختراق تقليدياً أُجري في الوقت نفسه، وإن عدداً منها كان سيُحدث أثراً كبيراً لو استُغل فعلياً. ويروي Jake Meredith من فريق أمن المنتجات في Gusto أن الأداة فحصت الشيفرة مرة واحدة لتثبيت خط أساس، ثم صارت تواكب التغييرات بينما يصلح الفريق المشكلات داخل Claude دون الانتقال إلى أداة أخرى. ويصف Joe Coniglio، مهندس الأمن في IonQ، إضافتي API وMCP بأنهما نقلة نوعية وطريق فريقه لتشغيل الأداة على نطاق أوسع. أما Nathan Hunstad، مدير الأمن في Vanta، فيقول إن الأداة كشفت عيوباً منطقية لم تلتقطها أي أداة أخرى لديهم. ويضيف أن كتابة سياسة المخاطر الخاصة بهم في نموذج التهديدات، مع التركيز على ما يصل إليه المستخدمون الخارجيون فعلاً، جعلت البلاغات تتطابق مع أولوياتهم بدلاً من الاكتفاء بدرجة الخطورة.

النسخة الجديدة متاحة اليوم كنسخة تجريبية عامة لعملاء Claude Enterprise فقط. يفعّلها المسؤولون من لوحة الإدارة، ويحددون من يصل إليها من الفريق، ثم يُعَدّ المشروع الأول عبر دليل البدء في Claude Academy. وتحصل كل مؤسسة على 25,000 دولار رصيداً مجانياً شهرياً لمدة شهرين (وفقاً لـ claude.com)، ويسري العرض على الاستخدام حتى 31 ديسمبر 2026 (وفقاً لـ claude.com)، والشروط الكاملة منشورة في مركز المساعدة.
يبقى في الإعلان ما لم يُقل. لا سعر معلناً للاستخدام بعد نفاد الرصيد، ولا أي رقم عن معدل الإنذارات الكاذبة، وهو المقياس الذي يحدد عملياً هل ستعتمد فرق الأمن على التنبيهات أم ستتجاهلها. كما أن نموذج التهديدات المولّد آلياً لا يساوي أكثر من جودة المراجعة البشرية التي يخضع لها. فإذا كنت تفكر في تجربة الأداة، فالسؤال الحقيقي ليس عن قدرة Claude على الفحص، بل عن استعداد فريقك لكتابة قاعدة معرفة جادة يتعلم منها.
المصادر
- Claude Security now scans continuously and tracks fixes claude.com
- Use Claude Security | Claude Help Center support.claude.com
- Getting started with Claude Security · Claude Academy academy.claude.com