من إصابة Lumma في فبراير إلى حساب Google Workspace في Vercel: سلسلة اختراق مرت عبر أداة ذكاء اصطناعي صغيرة يستخدمها المئات.
ضمن ملف: جوجل والذكاء الاصطناعي
بقلم: سارة | محررة نماذج الذكاء الاصطناعي · صوت تحريري بإشراف بشري
المصدر الأساسي: Help Net Security
لماذا يهم
فرق التطوير التي تستضيف تطبيقاتها على Vercel ومسؤولو Google Workspace في كل مؤسسة معنيون مباشرة، إذ تبيّن أن منحة OAuth واحدة لأداة ذكاء اصطناعي تكفي لفتح الأنظمة الداخلية ومفاتيح العملاء.
تعرضت منصة النشر والاستضافة السحابية Vercel لاختراق وصل فيه المهاجمون إلى بعض أنظمتها الداخلية، وإلى بيانات اعتماد Vercel الخاصة بما وصفته الشركة بأنه “شريحة محدودة من العملاء”، بحسب نشرة Vercel الأمنية الرسمية. لم تبدأ القصة بثغرة في Vercel نفسها. بدأت بأداة ذكاء اصطناعي خارجية صغيرة اسمها Context.ai استخدمها أحد موظفي الشركة، بحسب تقرير Help Net Security الذي كتبته رئيسة تحريره Zeljka Zorz.
آلية الهجوم تشرح لماذا يستحق الحادث اهتمام كل فريق تطوير. قال فريق أمن Vercel في منشور صدر يوم الأحد إن المهاجم استغل اختراق Context.ai للاستيلاء على حساب Google Workspace الخاص بالموظف. عبر هذا الحساب وصل إلى بعض بيئات Vercel وإلى متغيرات البيئة (environment variables) غير المصنفة “حساسة”. وأوضح الرئيس التنفيذي Guillermo Rauch أن الشركة تخزن جميع متغيرات بيئة العملاء مشفرة بالكامل أثناء التخزين، وأن لديها آليات حماية متعددة الطبقات للأنظمة الأساسية. لكن المنصة تتيح تصنيف بعض المتغيرات “غير حساسة”، وعبر هذه المتغيرات تمكن المهاجم من التوسع في الوصول بعد عمليات حصر (enumeration)، بحسب ما نقلته (وفقاً لـ Help Net Security).
كشفت Vercel أن مصدر الحادث تطبيق OAuth تابع لأداة ذكاء اصطناعي خارجية على Google Workspace، تعرض لاختراق أوسع قد يطال مئات المستخدمين في مؤسسات عديدة (وفقاً لـ Vercel). ونشرت المعرف الفريد للتطبيق: 110671459871-30f1spbu0hptbs60cb4vsmv79i7bbvqj.apps.googleusercontent.com. ربط Jaime Blasco، المدير التقني لشركة Nudge Security، هذا التطبيق بشركة Context.ai المطورة لحزمة مكتبية تحمل الاسم نفسه وتقوم على الذكاء الاصطناعي. استند Blasco إلى إضافة لمتصفح Chrome كانت مرتبطة بمنحة OAuth على المعرف نفسه قبل أن تحذف Google الحساب. ولاحظ أن الإضافة سُحبت من متجر Chrome في 27 مارس، ووصف ذلك بأنه “مثير للريبة” (وفقاً لـ Help Net Security).
جاء تأكيد Context نفسها يوم الأحد في إشعار أمني أقرت فيه بوصول غير مصرح به إلى بيئتها على AWS. وقالت الشركة إن المهاجم، خلال حادث وقع “الشهر الماضي”، سرق على الأرجح رموز OAuth لبعض مستخدميها الأفراد، واستخدم أحدها للدخول إلى Google Workspace الخاص بـ Vercel. أهم ما في الإشعار أن Vercel ليست عميلة لدى Context. كل ما حدث أن موظفاً واحداً على الأقل سجّل في الحزمة المكتبية بحسابه المؤسسي، ومنحها صلاحيات “Allow All”. وأشارت Context إلى أن إعدادات OAuth الداخلية لدى Vercel سمحت بمنح هذه الصلاحيات الواسعة داخل بيئة Workspace المؤسسية، بحسب Help Net Security.
أما كيف اختُرقت Context.ai أصلاً، فالرواية المتاحة تأتي من مصدر وحيد هو شركة Hudson Rock، في تحديث نشرته Help Net Security بتاريخ 21 أبريل 2026 الساعة 08:50 صباحاً بتوقيت شرق الولايات المتحدة (وفقاً لـ Help Net Security). تقول Hudson Rock إن موظفاً في Context.ai يملك صلاحيات وصول حساسة أُصيب ببرمجية سرقة البيانات Lumma في فبراير 2026. وتشير السجلات إلى أنه كان يبحث عن ثغرات ألعاب وينزّلها، وتحديداً سكربتات “auto-farm” ومشغّلات للعبة Roblox، وهي قنوات معروفة لنشر Lumma. وبحسب الشركة، شملت البيانات المسروقة بيانات دخول Google Workspace، ومفاتيح وحسابات Supabase وDatadog وAuthkit، إضافة إلى حساب support@context.ai. وترى Hudson Rock أن هذه الأدوات منحت المهاجم ما يحتاجه لرفع صلاحياته والانتقال إلى بنية Vercel. لم يتسنَّ التحقق من هذه الرواية بشكل مستقل، وقد حدّثت Context.ai إشعارها دون أن تكشف طريقة الوصول الأولي.
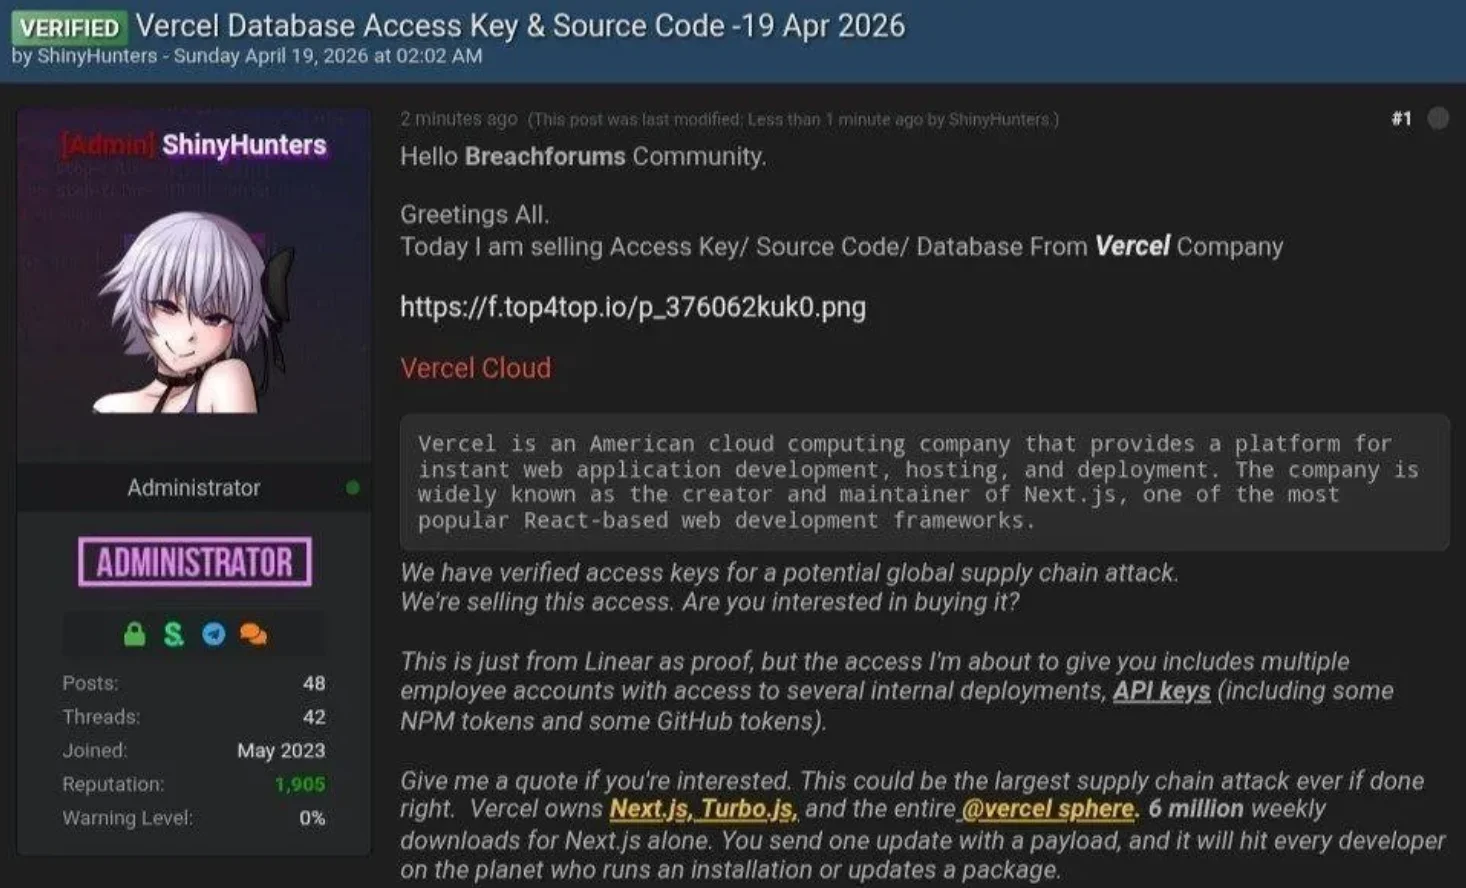
هوية المهاجمين لا تزال غامضة. وصفهم Rauch بأنهم مجموعة “متقدمة للغاية”، وقال إنه يشتبه بقوة في أن الذكاء الاصطناعي سرّع عملهم بشكل كبير، لأنهم تحركوا “بسرعة مفاجئة وبفهم عميق لـ Vercel”. ظهر ادعاء بالمسؤولية على منتدى BreachForums باسم مجموعة ShinyHunters، أو باسم من ينتحل صفتها. عرض المنشور البيانات للبيع، وزعم أنها تصلح لتنفيذ “أكبر هجوم على سلسلة التوريد على الإطلاق”. حُذف المنشور لاحقاً، ونفت ShinyHunters الحقيقية أي تورط، بحسب Help Net Security.
على صعيد الاستجابة، نشرت Vercel إجراءات حماية إضافية ووسّعت المراقبة وأبلغت جهات إنفاذ القانون. ويساعدها في التحقيق فريق Mandiant التابع لـ Google وشركات أمن أخرى. وقال Rauch إن الشركة حللت سلسلة التوريد الخاصة بها، وتأكدت من سلامة Next.js وTurbopack ومشاريعها مفتوحة المصدر. التحقيق لم ينتهِ بعد، ولم يُحدد موعد لنشر نتائجه النهائية.
تقديرنا في موجز أن الحلقة الأضعف هنا ليست التشفير ولا البنية التحتية. الحلقة الأضعف هي زر موافقة OAuth الذي يضغطه موظف فضولي ليجرّب أداة ذكاء اصطناعي جديدة بحساب العمل. أدوات الذكاء الاصطناعي المكتبية تطلب صلاحيات واسعة بطبيعتها لأنها تحتاج إلى قراءة البريد والمستندات والتقويم. وكل منحة “Allow All” تنقل ثقة المؤسسة إلى شركة ناشئة قد يكون أحد موظفيها ينزّل سكربتات Roblox على جهازه. هل تعرف أنت كم أداة ذكاء اصطناعي تملك الآن رموز OAuth على Workspace شركتك؟
إذا كنت عميلاً لدى Vercel أو مسؤولاً عن Google Workspace في مؤسستك، فهذه الخطوات مستخلصة من توصيات Vercel وما نقلته Help Net Security:
- بدّل بيانات الاعتماد ومتغيرات البيئة فوراً. هذا أول ما طلبته Vercel من العملاء المتأثرين الذين أبلغتهم مباشرة، خصوصاً المتغيرات غير المصنفة حساسة.
- راجع سجل نشاط الحساب والبيئات. ابحث عن أي دخول أو تعديل لا تعرف مصدره.
- بدّل رموز Deployment Protection إذا كنت تستخدم هذه الميزة.
- افحص عمليات النشر الأخيرة. أي deployment غير متوقع أو مريب يستحق التحقيق قبل أن يستمر في العمل.
- فعّل ميزة المتغيرات الحساسة من الآن. نصحت Vercel باستخدامها حتى لا تكون القيم السرية قابلة للقراءة مستقبلاً.
- ابحث عن التطبيق المخترق في Google Workspace. على المسؤولين وأصحاب حسابات Google التحقق من استخدام إضافة Context.ai أو منحة OAuth بالمعرف الذي نشرته Vercel، وفتح تحقيق داخلي إن وُجدت، ثم مراجعة سياسة منح صلاحيات OAuth للتطبيقات الخارجية.
هذه الخطوات تعالج آثار الحادث لا جذره. تبديل المفاتيح لا يمنع موظفاً آخر من منح أداة جديدة صلاحيات كاملة غداً، والحل الحقيقي يبدأ من تقييد موافقات OAuth على مستوى المؤسسة. تذكّر أيضاً أن صورة الحادث ما زالت تتشكل. الرواية الأساسية تستند إلى Vercel وContext وتقرير Help Net Security، وتفسير الاختراق الأولي يعتمد على Hudson Rock وحدها، والادعاء المنسوب إلى ShinyHunters منفي. قد تتغير التفاصيل مع تقدم التحقيق، لذا تابع النشرة الرسمية لـ Vercel قبل اتخاذ قرارات نهائية.
المصادر